Kort svar
En AI-policy är organisationens regler för hur medarbetarna får använda AI i arbetet: vilka verktyg som är godkända, vilken information som får användas, vem som ansvarar för det AI tar fram och vem man kontaktar när något går fel. Ledningen beslutar den, och den bör rymmas på en eller två sidor. I AI & HR Barometern 2026, en enkät bland 329 HR-personer i Sverige, säger 53 procent att organisationen har en AI-policy eller tydliga riktlinjer, och ytterligare 20 procent att en policy är under utveckling. Du kan ladda ner en färdig mall nedan och anpassa den.
- Innehåll Verktyg, information, ansvar, utbildning och kontaktväg.
- Längd En till två sidor, beslutad av ledningen.
- Mall Gratis i Word, utan registrering.
Vad är en AI-policy?
En AI-policy beskriver hur generativ AI får och bör användas i organisationen. DIGG, som tillsammans med IMY har tagit fram riktlinjer för generativ AI i offentlig förvaltning, skriver att det ska bestämmas i förväg, ytterst av ledningen (DIGG). Dokumentet behöver inte heta AI-policy. Det kan ligga i en befintlig riktlinje för IT eller informationssäkerhet, så länge medarbetarna hittar det och förstår det.
Policyn riktar sig till medarbetarna. Hur ledningen styr AI-arbetet i stort, med roller, riskbedömning och beslut, är AI governance. Båda behövs, men policyn är den medarbetarna läser.
Hur många organisationer har en AI-policy?
Drygt hälften av HR-personerna i AI & HR Barometern 2026, 53 procent, säger att organisationen har en AI-policy eller tydliga riktlinjer för AI-användning. Var femte säger att en policy är under utveckling, och 16 procent att det bara finns generella IT- och säkerhetsriktlinjer.
Även bland dem som har en AI-policy eller tydliga riktlinjer säger 49 procent att det förekommer att man på HR använder AI-verktyg som inte är formellt godkända. Och medan 61 procent har fått formell AI-utbildning från arbetsgivaren har bara 25 procent fått utbildning som tar upp juridik, risk eller AI Act.
Skriv policyn kort, se till att det finns ett godkänt verktyg som räcker för jobbet och gå igenom reglerna i varje team. En policy som ingen har gått igenom ändrar sällan vad folk gör.
Källa: AI & HR Barometern 2026, humAIn Academy. Enkät bland HR-personer i Sverige, 329 svar, insamlad 8 juni–24 september 2026. De svarande har själva valt att delta och är troligen mer AI-intresserade än HR i stort. Samband mellan två frågor visar inte orsak och verkan.
Vad ska en AI-policy innehålla?
DIGG listar sju områden som policyn ska svara på (DIGG). Jag har lagt till ett åttonde om agenter, eftersom allt fler AI-verktyg kan agera på egen hand.
- Syfte och omfattning. Vad policyn ska åstadkomma och vilka AI-tjänster den gäller.
- Vem den gäller för. Medarbetare, konsulter och praktikanter, och om något skiljer sig mellan avdelningar.
- Etiska principer. Rättvisa, öppenhet och ansvar, och hur ni motverkar snedvridna och diskriminerande resultat.
- Dataskydd och säkerhet. Vilken information som får användas, hur personuppgifter skyddas och vem man kontaktar om något oönskat händer.
- Användning och begränsningar. Vilka verktyg som är godkända och vilka som är förbjudna, vilken data som får användas och vem som granskar det verktyget tar fram.
- Ansvar. Vem som ser till att policyn följs, utvärderas och uppdateras.
- Utbildning. Vilken utbildning användarna behöver och hur lång tid de får på sig att lära sig.
- Agenter och kopplingar. Vad AI får göra på egen hand, till exempel skicka mejl eller ändra filer, och vilka behörigheter det får ha.
Mall för AI-policy att ladda ner
Mallen följer områdena ovan. Fyll i det som gäller hos er, ta bort det som inte passar och låt rätt personer läsa innan ledningen beslutar.
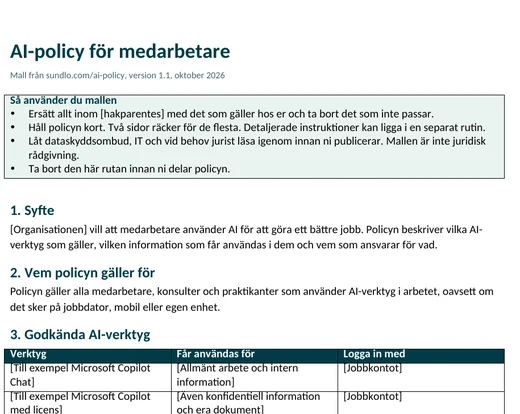 Word
Gratis mall
AI-policy för medarbetare
- Elva korta avsnitt med hakparenteser att fylla i
- Tabell över vilken information som får användas i vilka verktyg
- Checklista innan ni publicerar
Mallen är inte juridisk rådgivning. Låt dataskyddsombud, IT och vid behov jurist läsa er version innan den beslutas.
Mallen i textform
Här är mallens elva avsnitt i korthet, så att du ser vad den innehåller innan du laddar ner den. Det som står inom hakparentes fyller ni i själva.
- Syfte. [Organisationen] vill att medarbetare använder AI för att göra ett bättre jobb. Policyn beskriver vilka AI-verktyg som gäller, vilken information som får användas i dem och vem som ansvarar för vad.
- Vem policyn gäller för. Alla medarbetare, konsulter och praktikanter som använder AI-verktyg i arbetet, oavsett om det sker på jobbdator, mobil eller egen enhet.
- Godkända AI-verktyg. En tabell med verktyg, vad de får användas till och vilket konto man loggar in med, till exempel [Microsoft Copilot Chat] för allmänt arbete och intern information, med jobbkontot. Vill du använda ett verktyg som inte finns på listan, kontakta [roll eller funktion]. Vi svarar inom [antal] arbetsdagar.
- Vilken information får användas? Se tabellen nedan.
- Ditt ansvar. Du ansvarar för det du använder och skickar vidare, även när AI har hjälpt till. Kontrollera fakta, siffror, källor och citat. AI får inte ensamt avgöra frågor som påverkar enskilda personer, till exempel i rekrytering, bedömning, lönesättning eller uppsägning. En människa prövar alltid.
- Öppenhet. Berätta när AI har tagit fram en väsentlig del av [externa texter, beslutsunderlag eller annat ni bestämmer]. Bilder, ljud och video som är skapade med AI och kan uppfattas som äkta märks som AI-genererade.
- Det här gör vi inte. Vi använder inte AI för att tolka eller bedöma medarbetares känslor, laddar inte upp material som vi saknar rätt att använda och låter inte AI-agenter skicka, radera, betala eller ändra i system utan att en människa godkänner varje steg som är svårt att ångra.
- AI-agenter och kopplingar. Agenter och kopplingar till e-post, filer och system får aldrig ha mer behörighet än du själv har. Nya kopplingar godkänns av [IT eller funktion] innan de används.
- Utbildning. Alla som använder AI i arbetet går [namn på grundutbildning] inom [antal] veckor från start. Chefer ansvarar för att teamet får tid att öva på sina egna uppgifter.
- Om något går fel. Har du lagt in information som inte borde ha delats, eller använt ett AI-svar som visade sig vara fel? Kontakta [roll och kontaktväg] så snart som möjligt. Ingen får skäll för att rapportera.
- Ägare och uppföljning. Policyn ägs av [roll] och ses över [var sjätte månad].
| Typ av information | Exempel | I godkända verktyg | I privata AI-konton |
|---|---|---|---|
| Öppen | Publicerat material, offentliga dokument | Ja | Ja |
| Intern | Rutiner, mötesanteckningar utan personuppgifter | Ja, inloggad med jobbkontot | Nej |
| Konfidentiell | Avtal, affärsplaner, ekonomi före publicering | [Endast i verktyg X] | Nej |
| Personuppgifter | Namn, kontaktuppgifter, medarbetarärenden | [Endast i verktyg X och enligt dataskyddsrutinen] | Nej |
| Känsliga personuppgifter | Hälsa, fackmedlemskap, etniskt ursprung | [Nej, om inte särskilt beslut finns] | Nej |
Word-filen har samma avsnitt, en kort instruktion för hur du använder mallen och en checklista inför publiceringen.
Exempel på AI-policy
Så här kan en kort version se ut. Den passar som sammanfattning överst i policyn eller som det ni sätter upp på intranätet.
Exempel: AI-policy på en sida
- Du får använda de AI-verktyg som finns på listan över godkända verktyg, inloggad med ditt jobbkonto.
- Öppen och intern information får användas i de godkända verktygen. Konfidentiell information och personuppgifter bara i de verktyg som är godkända för det.
- Känsliga personuppgifter, till exempel om hälsa, går inte in i AI-verktyg utan särskilt beslut.
- Privata AI-konton används aldrig för jobbuppgifter.
- Du ansvarar för det du skickar vidare, även när AI har hjälpt till. Kontrollera fakta, siffror och citat.
- Beslut om enskilda personer fattas alltid av en människa.
- Bilder, ljud och video som är gjorda med AI och kan uppfattas som äkta märks som AI-genererade.
- AI-agenter och kopplingar får aldrig ha mer behörighet än du själv har.
- Har något gått fel, kontakta [roll] direkt. Ingen får skäll för att rapportera.
- Policyn ägs av [roll] och ses över var sjätte månad.
Får man använda ChatGPT på jobbet?
Det bestämmer arbetsgivaren. IMY påpekar att när en medarbetare använder ett privat konto i en AI-tjänst i jobbet och behandlar personuppgifter, kan arbetsgivaren bli personuppgiftsansvarig för behandlingen. Utan personuppgiftsbiträdesavtal kan användningen då strida mot GDPR. IMY:s råd är därför att sådana tjänster inte ska användas i arbetet utan godkännande (DIGG och IMY).
Svaret behöver inte vara nej. Policyn ska säga vilka verktyg som gäller, och organisationen behöver erbjuda ett som är godkänt. Annars växer skugg-AI, användning i privata konton som ingen ser. Vad de olika företagsplanerna kostar och vad de skyddar finns i AI-licens för företag.
Så gör DIGG i sin egen policy
DIGG har publicerat sin egen AI-policy, som gäller sedan 1 juli 2025, och en riktlinje för användningen (DIGG). Några delar är bra förebilder även för privata företag:
- Bara godkända verktyg, och inga privata licenser eller licenser från leverantörer och konsulter.
- Informationsklassning avgör vad som får gå in i vilket verktyg.
- Medarbetaren ansvarar alltid för resultatet. DIGG skriver att AI aldrig har ett ansvar.
- Beslut som påverkar enskilda fattas av en människa, och kontrollen dokumenteras.
- AI-agenter kräver en riskbedömning innan de används.
- Riktlinjen gäller ett år och omprövas sedan.
Vad säger lagen?
Det finns inget krav i AI-förordningen på ett dokument som heter AI-policy. Några regler påverkar ändå vad policyn bör säga:
- AI-kunnighet. Organisationer som använder AI-system ska vidta åtgärder för att främja AI-kunnighet hos sin personal, enligt artikel 4. Kravet mildrades i juli 2026 men ligger kvar (EUR-Lex). Mer i AI-kunnighet och AI-förordningen.
- Känsloigenkänning är förbjuden. AI-system som tolkar en persons känslor på arbetsplatsen är förbjudna sedan 2 februari 2025, utom av medicinska skäl eller säkerhetsskäl (EUR-Lex).
- Märkning. Sedan 2 augusti 2026 ska den som använder AI för att skapa bilder, ljud eller video som kan uppfattas som äkta tala om att innehållet är AI-genererat (EUR-Lex).
- Rekrytering och bedömning av personal. AI-system som används för att rekrytera eller bedöma personal räknas som högrisk, och kraven på arbetsgivaren gäller från 2 december 2027. Mer i AI i rekrytering.
- Arbetsmiljö. DIGG skriver att arbetsgivaren innan AI införs ska göra en risk- och konsekvensanalys enligt arbetsmiljölagen och ge medarbetarna utbildning och instruktioner (DIGG).
Vill ni hänvisa till lagtexten i er policy står reglerna här:
| Regel | Var den står | Gäller från |
|---|---|---|
| AI-kunnighet hos personalen | Artikel 4, AI-förordningen, i lydelsen efter förordning (EU) 2026/1744 | 2 februari 2025, ny lydelse 27 juli 2026 |
| Förbud mot AI som tolkar medarbetares känslor, utom av medicinska skäl eller säkerhetsskäl | Artikel 5.1 f, AI-förordningen | 2 februari 2025 |
| Märkning av AI-genererade bilder, ljud och video som kan uppfattas som äkta | Artikel 50.4, AI-förordningen | 2 augusti 2026 |
| AI i rekrytering och beslut om personal räknas som högrisk | Bilaga III punkt 4, AI-förordningen | 2 december 2027 |
| Information till arbetstagarrepresentanter och berörda medarbetare innan högrisk-AI används på arbetsplatsen | Artikel 26.7, AI-förordningen | 2 december 2027 |
| Personuppgiftsbiträdesavtal med AI-leverantören | Artikel 28, GDPR | Gäller redan |
| Konsekvensbedömning för dataskydd när behandlingen sannolikt innebär en hög risk | Artikel 35, GDPR | Gäller redan |
Källor: AI-förordningen (EU) 2024/1689, förordning (EU) 2026/1744 och IMY: GDPR vid användning av generativ AI. Datumen för högriskreglerna gäller efter omnibusförordningen. Ingen juridisk rådgivning.
Så tar ni fram er AI-policy
- Ta reda på vad som används i dag. Fråga öppet, utan att leta syndare. Svaren visar vad policyn måste täcka.
- Bestäm vilka verktyg som gäller. En policy utan ett godkänt verktyg blir ett förbud i praktiken.
- Skriv ett utkast med mallen. Håll det kort. Detaljer om enskilda system kan ligga i separata rutiner.
- Låt rätt personer läsa. Dataskyddsombud, IT och skyddsombud, och jurist vid behov.
- Låt ledningen besluta och följa den själv. Använder ledningen andra verktyg än policyn säger märks det snabbt. I ett aktiebolag kan styrelsen dessutom skriva in ansvaret i vd-instruktionen, och jag har samlat förslag på skrivningar om AI i vd-instruktion och arbetsordning.
- Utbilda och följ upp. Gå igenom policyn i teamen och se över den efter sex månader, eftersom verktygen ändras snabbt. När ni går igenom tabellen över vilken information som får användas hjälper det med konkreta exempel på vad som inte ska in i en prompt.
I min AI-workshop för ledningsgrupper tar ledningen fram ett utkast på en sida samma dag, efter att ha testat verktygen på egna uppgifter.
Jag vill ha hjälp med vår AI-policyNamn, mejl och företag räcker, så hör jag av mig.
Vanliga misstag
- För lång. En policy på tio sidor läses inte. Sammanfatta det viktigaste på en sida.
- Bara förbud. Säger policyn mest vad man inte får göra fortsätter användningen i privata konton.
- Ingen ägare. Utan någon som ansvarar blir policyn snabbt inaktuell.
- Ingen kontaktväg. Medarbetare behöver veta vem de frågar och vem de berättar för när något gått fel.
Vanliga frågor
Vad ska en AI-policy innehålla?
Syfte och omfattning, vem den gäller för, etiska principer, dataskydd och säkerhet, vilka verktyg och vilken data som får användas, vem som ansvarar och vilken utbildning som behövs. Det är de sju områden DIGG listar. Lägg gärna till regler för AI-agenter och kopplingar till era system.
Finns det en mall för AI-policy?
Ja, du kan ladda ner en gratis mall i Word på sundlo.com/ai-policy utan registrering. Den har elva avsnitt, en tabell över vilken information som får användas i vilka verktyg och en checklista. DIGG har också publicerat sin egen AI-policy som exempel.
Måste företag ha en AI-policy?
AI-förordningen kräver inget dokument som heter AI-policy. Men organisationer som använder AI-system ska vidta åtgärder för att främja AI-kunnighet hos personalen, och enligt IMY bör allmänt tillgängliga AI-tjänster inte användas i arbetet utan arbetsgivarens godkännande. En policy är det enklaste sättet att göra båda tydliga.
Får man använda ChatGPT på jobbet?
Om arbetsgivaren har godkänt det. När en medarbetare använder ett privat konto och behandlar personuppgifter kan arbetsgivaren bli personuppgiftsansvarig, enligt IMY. Använd därför bara de verktyg och konton som organisationen har godkänt.
Vad är skillnaden mellan AI-policy och AI governance?
AI-policyn är reglerna för medarbetarna: vilka verktyg och vilken information som gäller. AI governance är hur ledningen styr AI-arbetet i stort, med roller, riskbedömning, beslut och uppföljning.
Räcker det att ha en AI-policy?
Det är en början. Bland HR-personer vars organisation har en AI-policy eller tydliga riktlinjer säger 49 procent att det ändå förekommer att man på HR använder AI-verktyg som inte är formellt godkända (AI & HR Barometern 2026, 329 svar). Komplettera policyn med ett godkänt verktyg som räcker för jobbet, utbildning och chefer som följer upp.
Källor
- DIGG: Inför en AI-policy
- DIGG och IMY: Riktlinjer för generativ AI
- DIGG och IMY: allmänt tillgänglig och integrerad generativ AI
- IMY: GDPR vid användning av generativ AI
- DIGG: hur arbetsplatsen påverkas av generativ AI
- EUR-Lex: AI-förordningen (EU) 2024/1689
- EUR-Lex: digital omnibusförordning om AI (EU) 2026/1744
- NIST: AI Risk Management Framework, Govern
- State of AI in HR: AI & HR Barometern 2026, humAIn Academy
Vill ni ta fram policyn tillsammans?
I AI-workshopen för ledningsgrupper testar ni verktygen på egna uppgifter och lämnar med regler på en sida och tre beslut med ägare.